
一隻四足動物剛拿到大樓通行證。門禁系統裡沒有它的資料。
ANYbotics 的四足機器人 ANYmal 剛憑藉其專屬的數位通行憑證,透過與 dormakaba 及 LEGIC 合作的試點計畫,自主通過了 GE Vernova 發電廠的保安門禁。 從機械運作層面來看,這確實是一項實質的安全突破;然而,在實體安全領域,尚無類似網路安全中「非人類實體」治理類別的機制,來規範非人類的通行證持有者,而採用此技術最迅速的產業,恰恰也是最無法容忍此類問責缺口存在的領域。

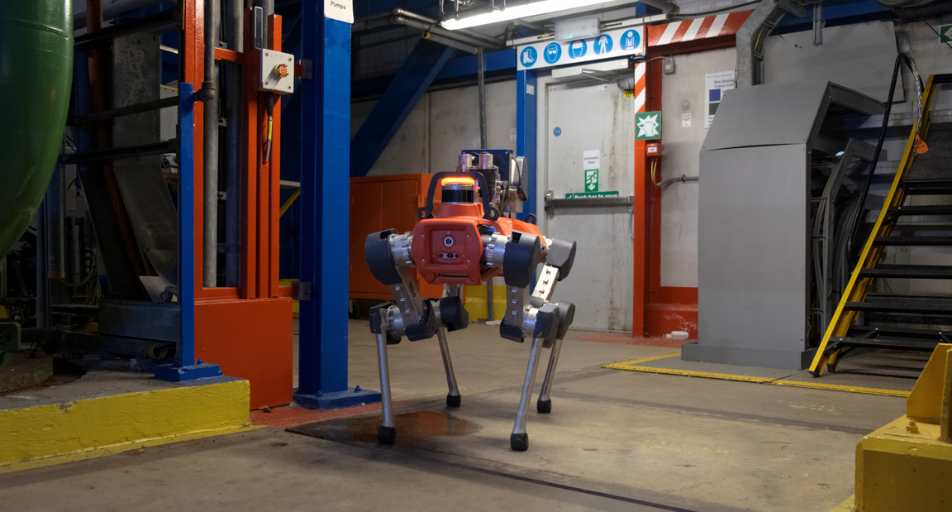
本月,愛爾蘭科克市一座發電廠的大門為某個既非人類、也非該建築自身系統所認知之「物體」而開啟。 這扇門位於 GE Vernova 的懷特蓋特電廠內。開啟這扇門的,是瑞士公司 ANYbotics 研發的四足巡檢機器人「ANYmal」,它攜帶的數位憑證,是透過與門禁控制集團 dormakaba 及身分識別技術公司 LEGIC Identsystems 共同進行的試點計畫所核發的。 這台機器人沿著檢查路線行進,抵達一扇受保護的門前,依照該門管理系統預期的請求方式提出通行請求,並在無需人類開門、刷卡放行或站在一旁擔保的情況下順利通過。
這正是媒體報導中作為產品新聞的重點。但真正重要的部分卻未被提及:門禁系統及其稽核軌跡,是建立在一個簡單的假設之上,即持有憑證者必定是某個可以被識別、培訓、紀律處分或解僱的人。 網路安全領域早在多年前就已遭遇同樣的問題——當服務帳戶和自動化流程也開始需要數位身分時,該領域便為此建立了一個正式的分類。實體安全領域則悄然面臨了其首個類似案例,卻尚未建立相應的分類來歸納此現象。
試點計畫的實際運作方式
根據 dormakaba 對該計畫的說明,其運作機制在設計上本就不求華麗。ANYmal 攜帶一組安全的數位憑證,在無人巡邏期間抵達受控門口時,會透過 dormakaba 的門禁管理與門禁自動化系統請求通行——其運作方式與系統原本接收任何門禁請求的方式完全相同。 這項試點計畫在 Whitegate 電廠進行了數週,該電廠是一座實際運轉中的發電廠,而非測試平台。在此期間,ANYmal 完成了自主巡邏,並在無人介入的情況下通過了受保護的門禁。多馬卡巴、ANYbotics 及 LEGIC 共同展示了
在蘇黎世舉行的 LEGIC 自辦活動「connect26」上,共同發表了這些成果。參與這則公告的人士對此的描述,值得我們從技術層面中抽離出來檢視。LEGIC 總經理 Mehdi Elhaoussine 稱此為邁向他所稱的「實體人工智慧」的重要一步。 這雖是他的個人定性,並非可獨立驗證的事實,但對於一家希望將憑證技術拓展至機器人市場的公司而言,這樣的表述確實合情合理。 多馬卡巴(Dormakaba)執行長蒂爾·羅伊特(Till Reuter)與 ANYbotics 執行長佩特爾·范克豪澤(Péter Fankhauser)均在同一份聯合新聞稿中被提及,該聲明指出計劃於今年稍晚在 ANYmal 機器人車隊中全面商業化部署,並將電梯、閘門及旋轉閘列為該認證系統的下一階段應用目標。
這些都不是小事。一臺只能開啟人類為其開門的巡邏機器人,無異於被繫在牽繩上的機器人。而一臺攜帶自身建築通行證的巡邏機器人,則是在程序上已被接納進入與人類員工相同的身份識別系統。那條牽繩,此刻已然解開。
那個尚未存在的類別
以下是「實體人工智慧」這種框架所忽略的部分。網路安全領域早在十多年前,就已解決了這個問題的較狹義版本。 美國國家標準與技術研究院(NIST)自身的術語表中,定義了「非人實體」(Non-Person Entity)——這是針對在數位系統中運作、但非人類的實體所設立的正式身分類別:例如服務帳戶、裝置或自動化流程。這個類別絕非可有可無的註腳。 它奠基於 NIST 針對企業系統的存取控制指引及其零信任架構標準之下;這兩項規範皆預設,在請求存取任何資源的身分中,部分並非人類,且兩者皆專門設計,以便透過自動化稽核軌跡,明確指出非人類憑證持有者被授權執行哪些操作,以及何時執行。
我試著尋找物理安全領域的對應概念:無論是標準、框架、工作小組,或是任何能正式
將機器人的建置憑證視同 NIST 處理服務帳戶的網路憑證那樣對待。我並未找到相關規範。這並不代表任何地方都不存在相關規範;這意味著目前尚無針對此議題的文件化治理框架,而該產業對此的需求,將比預期來得更快。這句話值得我們細細咀嚼:「是誰打開這扇門」的稽核軌跡,即將開始給出一個並非人名的答案。
這項缺口並非假想中的摩擦。發電廠操作員的門禁日誌之所以存在,其原因與便利性毫無關聯:當凌晨 3 點發生意外時,這份日誌理應能告訴調查人員「誰在何處」。 一張將持有人識別為機器人而非人類的憑證,所回答的問題與門禁日誌原本設計要解答的問題截然不同,而建立這份日誌的產業,至今尚未決定何謂正確的答案。機器人是否在授權路徑內行事?當其最近一次軟體更新失敗時,其憑證是否已被暫停? 當門禁記錄顯示是機器人開啟了門,而門外某處卻出現異常時,責任該由誰承擔?這些問題都沒有透過「實體 AI」得到解答。若真要解答,只能仰賴實體安全領域最終建立的治理框架——而目前,機器人的部署速度遠快於該框架的建構。
被犧牲的代價
此處的權衡並非抽象概念。電廠中無人化的巡檢確實是實質的安全改善:在 GE Vernova 極力希望減少可避免的人身傷害事故的設施內,減少人員在非正常時段於工業設備附近巡邏。這項效益是真實的,我並非反對這項試點計畫。 我真正想指出的是,採用這項技術最迅速的產業——能源與工業基礎設施——同時也是對無法追責的門禁控制漏洞容忍度最低的產業,而該產業在任何其他領域之前,便已採用了「機器人作為通行證持有者」的模式。
除了三家企業和一個標準化組織的術語表之外,其他人已釐清了當無法對憑證持有者進行訪談時,問責機制應如何運作。在概念框架本身中,還潛藏著一種較不顯眼但同樣嚴重的風險。將此稱為「實體人工智慧」,容易讓人聯想到一場技術飛躍。 更準確的比喻應是治理上的倒退:整個產業正一戶一戶地重新學習,這本是企業身分管理在服務帳戶方面早已領悟的教訓,只是這次攜帶非人類憑證的實體,不僅可能從樓梯間墜落、遭受實體篡改,甚至可能被複製——而這正是軟體服務帳戶所無法做到的。
接下來我會關注什麼
dormakaba 和 ANYbotics 已預告將於今年稍晚推出的商業化部署,才是值得追蹤的重點,而非蘇黎世的這項公告。 每增加一種門類——無論是電梯、閘門還是旋轉閘——就意味著在「誰該為這台機器人的進出決策負責」這個問題上,當前的答案又多了一個「聳肩」的場面,只是這聳肩被包裝成主題演講中的名言罷了。 要誠實檢驗這個產業是否真正解決了問題(而非只是繞過問題),關鍵在於這三家相關企業,或是像「安全產業協會」這樣的組織,是否會發布一份類似 NIST《非自然人實體指南》的文件,但適用對象是「會走動的通行證」。 我至今尚未見過這份文件。在該文件問世之前,這張憑證每開啟一扇新門,就意味著審計軌跡所掌握的資訊,將比大樓管理方自認為掌握的還要少。
本專欄反映作者對截至 2026 年 9 月 26 日公開公司聲明及標準文件的分析。本文僅供一般資訊參考,不構成投資、財務或法律建議。
首圖:ANYbotics 的 ANYmal 機器人在工業設施進行無人巡檢,官方試點攝影。圖片來源:dormakaba。









