
Ein Vierbeiner hat soeben einen Gebäudeausweis erhalten. Im Zugangskontrollsystem ist kein Datensatz für ihn vorhanden.
Der Vierbeiner „ANYmal“ von ANYbotics hat soeben im Rahmen eines Pilotprojekts mit dormakaba und LEGIC mithilfe seiner eigenen digitalen Zugangsberechtigung die gesicherten Türen eines Kraftwerks von GE Vernova passiert. Die technischen Aspekte stellen einen echten Gewinn für die Sicherheit dar, doch im Bereich der physischen Sicherheit gibt es kein Äquivalent zur Governance-Kategorie „Nicht-Person-Entität“ aus dem Bereich der Cybersicherheit für einen Ausweisinhaber, der keine Person ist – und gerade die Branche, die diese Technologie am schnellsten einführt, verfügt über den geringsten Spielraum für diese Lücke in der Rechenschaftspflicht.

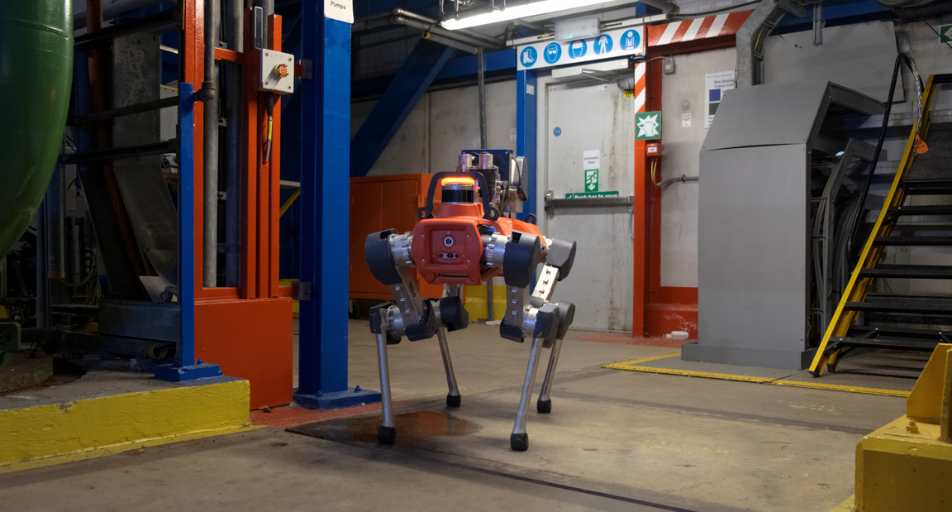
In diesem Monat öffnete sich eine Tür in einem Kraftwerk in Cork, Irland, für etwas, das weder eine Person war noch – nach dem Verständnis der gebäudeinternen Systeme – ein Objekt darstellte. Die Tür gehört zum Whitegate-Kraftwerk von GE Vernova. Geöffnet wurde sie von ANYmal, dem vierbeinigen Inspektionsroboter des Schweizer Unternehmens ANYbotics, der eine digitale Zugangsberechtigung bei sich trug, die im Rahmen eines gemeinsamen Pilotprojekts mit dem Zutrittskontrollunternehmen dormakaba und dem Identifikationstechnologie-Anbieter LEGIC Identsystems ausgestellt worden war. Der Roboter legte seine Inspektionsroute zurück, erreichte eine gesicherte Tür, beantragte den Zugang genau so, wie es das eigene Verwaltungssystem der Tür erwartete, und passierte die Tür, ohne dass ein Mensch sie öffnete, ihn per Ausweis durchließ oder in der Nähe stand, um für ihn zu bürgen.
Das ist der Teil, über den als Produktbericht berichtet wird. Der Teil, über den nicht berichtet wird, ist der, der tatsächlich von Bedeutung ist: Zugangskontrollsysteme und ihre Prüfpfade basieren auf einer einfachen Annahme, nämlich dass jeder, der über einen Zugangsnachweis verfügt, eine Person ist, die identifiziert, geschult, diszipliniert oder entlassen werden kann. Die Cybersicherheit stieß bereits vor Jahren auf dasselbe Problem, als auch Dienstkonten und automatisierte Prozesse digitale Identitäten benötigten, und schuf dafür eine eigene Kategorie. Die physische Sicherheit hat nun still und leise ihren ersten vergleichbaren Fall erlebt, verfügt jedoch noch nicht über die entsprechende Kategorie, in die sie diesen einordnen könnte.
Was das Pilotprojekt tatsächlich bewirkte
Die Funktionsweise ist laut dormakabas eigener Darstellung des Programms bewusst unspektakulär. ANYmal verfügt über eine sichere digitale Berechtigung und fordert bei Erreichen einer gesicherten Tür während einer unbemannten Inspektionsrunde die Durchgangserlaubnis über die Zutrittsmanagement- und Türautomatisierungssysteme von dormakaba an – genau so, wie das System darauf ausgelegt ist, jede Zutrittsanfrage zu empfangen. Das Pilotprojekt lief mehrere Wochen lang in Whitegate, einem in Betrieb befindlichen Kraftwerk – nicht auf einem Teststand –, wobei ANYmal autonome Kontrollrunden absolvierte und gesicherte Türen passierte, ohne dass eine Person anwesend war, um einzugreifen. dormakaba, ANYbotics und LEGIC präsentierten das
Ergebnisse gemeinsam auf der LEGIC-eigenen Veranstaltung „connect26“ in Zürich.Die an der Ankündigung beteiligten Personen beschrieben diese in Begriffen, die es wert sind, von den technischen Details getrennt betrachtet zu werden. Der Geschäftsführer von LEGIC, Mehdi Elhaoussine, bezeichnete dies als einen bedeutenden Schritt in Richtung dessen, was er als „physische KI“ bezeichnete. Dies ist seine Charakterisierung, keine unabhängig überprüfbare Tatsache, und es ist eine angemessene Darstellung für ein Unternehmen, das Authentifizierungstechnologie in einen Robotikmarkt verkauft, in den es expandieren möchte. Till Reuter, Geschäftsführer von Dormakaba, und Péter Fankhauser, Geschäftsführer von ANYbotics, werden beide in derselben gemeinsamen Pressemitteilung genannt, in der es heißt, dass noch in diesem Jahr eine kommerzielle Einführung in der gesamten ANYmal-Flotte geplant ist, wobei Aufzüge, Tore und Drehkreuze als nächste Ziele für dieselbe Zugangsberechtigung genannt werden.
All dies ist von großer Tragweite. Ein Patrouillenroboter, der nur Türen öffnen kann, die ihm von einer Person geöffnet werden, ist ein Roboter an der Leine. Ein Patrouillenroboter, der über eine eigene Gebäudezugangsberechtigung verfügt, ist ein Roboter, der verfahrenstechnisch in dasselbe Identitätssystem aufgenommen wurde, in das auch ein menschlicher Mitarbeiter aufgenommen wird. Die Leine ist sozusagen gerade abgefallen.
Die Kategorie, die es noch nicht gibt
Hier ist der Aspekt, den der Begriff „physische KI“ außer Acht lässt. Die Cybersicherheit hat bereits vor mehr als einem Jahrzehnt eine engere Variante genau dieses Problems gelöst. Das NIST-Glossar definiert eine „Non-Person Entity“ – eine formale Identitätskategorie für etwas, das in einem digitalen System agiert und kein Mensch ist: ein Dienstkonto, ein Gerät, ein automatisierter Prozess. Diese Kategorie ist keine Fußnote. Sie ist Teil der NIST-Leitlinien zur Zugriffskontrolle für Unternehmenssysteme und des NIST-Standards für Zero-Trust-Architekturen. Beide gehen davon aus, dass ein Teil der Identitäten, die Zugriff auf irgendetwas anfordern, keine Menschen sind, und beide wurden speziell so verfasst, dass ein automatisierter Prüfpfad aufzeigen kann, wozu ein nicht-menschlicher Inhaber von Zugangsdaten berechtigt war und wann er dies getan hat.
Ich suchte nach einem Äquivalent im Bereich der physischen Sicherheit: einem Standard, einem Rahmenwerk, einer Arbeitsgruppe – irgendetwas, das formell
behandelt die Anmeldeinformationen eines Roboters genauso, wie das NIST die Netzwerk-Anmeldeinformationen eines Dienstkontos behandelt. Ich habe keine gefunden. Das bedeutet nicht, dass es nirgendwo etwas dergleichen gibt; es bedeutet, dass es dafür derzeit kein dokumentiertes Governance-Rahmenwerk gibt – und das in einer Branche, die ein solches schneller benötigen wird, als sie erwartet.Dies ist der Satz, über den man nachdenken sollte: Der Prüfpfad zur Frage „Wer hat diese Tür geöffnet?“ wird bald eine Antwort liefern, die kein Name ist.
Diese Lücke ist kein hypothetisches Hindernis. Das Türprotokoll eines Kraftwerksbetreibers existiert aus einem Grund, der nichts mit Bequemlichkeit zu tun hat: Wenn um 3 Uhr morgens etwas schiefgeht, soll das Protokoll einem Ermittler Aufschluss darüber geben, wer sich wo aufgehalten hat. Eine Berechtigung, die ihren Inhaber als Roboter und nicht als Person identifiziert, beantwortet eine andere Frage als die, für deren Beantwortung das Protokoll konzipiert wurde, und die Branche, die das Protokoll entwickelt hat, hat noch nicht entschieden, wie die richtige Antwort aussieht. Hat sich der Roboter innerhalb seiner autorisierten Route verhalten? Wurde seine Berechtigung gesperrt, als sein letztes Software-Update fehlschlug? Wer ist verantwortlich, wenn das Türprotokoll angibt, dass der Roboter die Tür geöffnet hat und etwas auf der anderen Seite gestört wurde? Keine dieser Fragen wird durch „physische KI“ beantwortet. Sie werden, wenn überhaupt, durch das Governance-Rahmenwerk beantwortet, das die physische Sicherheit letztendlich etablieren wird – und derzeit schreitet der Einsatz schneller voran als die Entwicklung dieses Rahmenwerks.
Was dabei aufgegeben wird
Die hier damit verbundenen Kompromisse sind nicht abstrakt. Eine unbemannte Inspektionsrunde in einem Kraftwerk stellt eine echte Sicherheitsverbesserung dar: Weniger Menschen, die zu ungewöhnlichen Zeiten in der Nähe von Industrieanlagen unterwegs sind – in einer Anlage, in der GE Vernova allen Grund hat, weniger vermeidbare Unfälle mit Personenschäden zu wollen. Dieser Vorteil ist real, und ich spreche mich nicht gegen das Pilotprojekt aus. Was ich jedoch anmerke, ist, dass die Branche, die diese Technologie am schnellsten einführt – nämlich die Energie- und Industrieinfrastruktur –, auch die Branche mit der geringsten Toleranz gegenüber einer nicht nachverfolgbaren Lücke in der Zugangskontrolle ist, und dass sie ein Modell einführt, bei dem Roboter als Ausweisinhaber fungieren, noch bevor irgendjemand
Ein Glossar, das von drei Unternehmen und einer Normungsorganisation erstellt wurde, hat definiert, wie die Rechenschaftspflicht aussieht, wenn der Inhaber der Qualifikation nicht befragt werden kann.Ein weiteres, eher im Verborgenen liegendes Risiko liegt in der Formulierung selbst. Die Bezeichnung „physische KI“ lädt zu Vergleichen mit einem technologischen Sprung ein. Der treffendere Vergleich ist jedoch ein Rückschritt in der Governance: Eine Branche, die Tür für Tür erneut eine Lektion lernt, die das Identitätsmanagement in Unternehmen bereits in Bezug auf Dienstkonten gelernt hat – nur dass das Objekt, das die nicht-menschlichen Zugangsdaten trägt, diesmal auch eine Treppe hinunterfallen, physisch manipuliert oder auf eine Weise dupliziert werden kann, wie es bei einem Software-Dienstkonto nicht möglich ist.
Was ich als Nächstes im Auge behalten würde
Die kommerzielle Markteinführung, die dormakaba und ANYbotics für später in diesem Jahr angekündigt haben, ist das, was es zu verfolgen gilt – nicht die Ankündigung aus Zürich. Jeder zusätzliche Türtyp, den sie hinzufügen – Aufzüge, Tore, Drehkreuze –, ist ein weiterer Ort, an dem die derzeitige Antwort auf die Frage „Wer ist für die Zugangsentscheidung dieses Roboters verantwortlich?“ ein Achselzucken ist, das als Zitat aus einer Keynote getarnt wird. Der ehrliche Test dafür, ob diese Branche das Problem tatsächlich gelöst hat – anstatt es nur zu umgehen –, besteht darin, ob eines der drei beteiligten Unternehmen oder eine Organisation wie die Security Industry Association etwas veröffentlicht, das sich wie die NIST-Leitlinien für nicht-personbezogene Entitäten liest, jedoch für einen Ausweis, der sich fortbewegt. Dieses Dokument habe ich bisher noch nicht gesehen. Solange es nicht existiert, ist jede weitere Tür, die dieser Ausweis öffnet, eine Tür, bei der der Prüfpfad bereits weniger weiß, als das Gebäude zu wissen glaubt.
Diese Kolumne spiegelt die eigene Analyse des Autors von öffentlichen Unternehmenserklärungen und Normendokumentationen wider, die zum Stand vom 26. September 2026 aktuell sind. Sie dient ausschließlich allgemeinen Informationszwecken und stellt keine Anlage-, Finanz- oder Rechtsberatung dar.
Titelbild: Der ANYmal-Roboter von ANYbotics bei einer unbemannten Inspektionsrunde in einer Industrieanlage, offizielles Foto aus dem Pilotprojekt. Bildnachweis: dormakaba.









