
四足歩行ロボットが建物の入館許可証を取得した。アクセス制御システムには、そのロボットに関する記録がない。
ANYbotics社の四足歩行ロボット「ANYmal」は、dormakaba社およびLEGIC社とのパイロットプロジェクトの一環として、独自のデジタルアクセス認証情報を用いて、GE Vernova社の発電所にあるセキュリティゲートを自律的に通過しました。 この仕組みは安全性の面で大きな成果ですが、物理的なセキュリティには、サイバーセキュリティにおける「非人間エンティティ」というガバナンスカテゴリーに相当するものが存在せず、人間ではないバッジ保持者に対する対応が定まっていません。そして、この技術を最も迅速に導入している業界ほど、その説明責任のギャップを埋める余地が最も少ないのです。

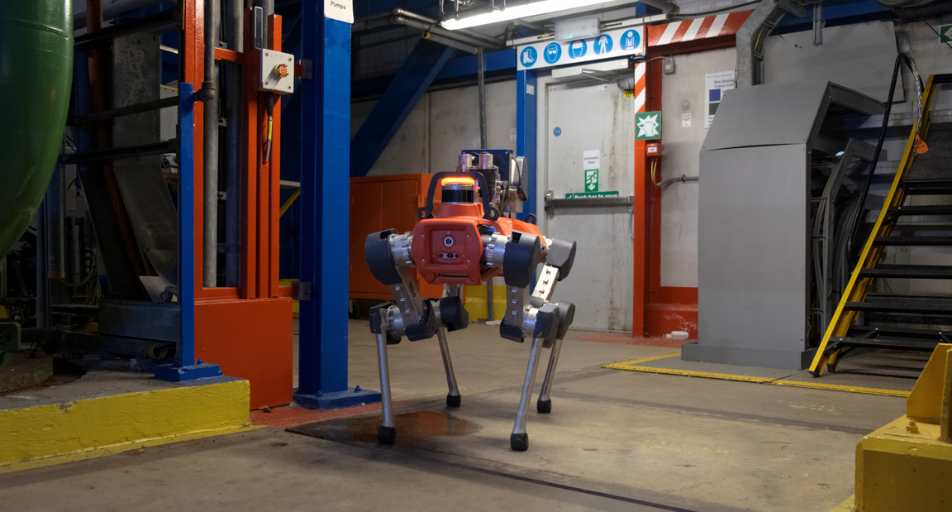
今月、アイルランドのコークにある発電所の扉が、人間でもなく、またその建物のシステムが認識する意味での「物体」でもない何かのために開いた。 その扉は、GE Vernova社のホワイトゲート発電所に設置されているものだ。扉を開けたのは、スイスの企業ANYbotics社が開発した四足歩行の点検ロボット「ANYmal」で、このロボットは、アクセス制御グループのdormakaba社および識別技術企業のLEGIC Identsystems社との共同パイロットプロジェクトを通じて発行されたデジタル認証情報を携えていた。 ロボットは点検ルートを歩き、セキュリティで保護されたドアに到達すると、そのドアの管理システムが想定する形式でアクセス要求を行い、人間がドアを開けたり、認証を行ったり、そばに立って保証したりすることなく、そのドアを通過した。
これが、製品ニュースとして報じられている部分だ。しかし、報じられていない部分こそが、実は重要な点である。すなわち、アクセス制御システムとその監査証跡は、「認証情報を保持する者は、身元を特定でき、訓練を受け、懲戒処分を受け、あるいは解雇できる人間である」という単純な前提に基づいて構築されてきたのだ。 サイバーセキュリティ分野では、サービスアカウントや自動化されたプロセスにもデジタルIDが必要になり始めた数年前、すでにこの同じ問題に直面しており、それに対する正式な分類を確立していた。物理セキュリティ分野では、まさに今、これに相当する最初の事例がひっそりと現れたばかりだが、それを分類するための枠組みはまだ存在しない。
パイロットプログラムの実際の運用
dormakaba社自身のプログラム説明によると、その仕組みは意図的に派手さを排したものです。ANYmalは安全なデジタル認証情報を保持しており、無人巡回中に管理対象のドアに到達すると、システムが通常のアクセス要求を受け付けるのと同じ方法で、dormakaba社のアクセス管理およびドア自動化システムを通じて通行を要求します。 このパイロット事業は、試験設備ではなく実際に稼働している発電所であるホワイトゲートで数週間にわたり実施され、ANYmalは人の介入なしに自律的な巡回検査を完了し、セキュリティが施されたドアを通過した。ドルマカバ、ANYbotics、およびLEGICは、
チューリッヒで開催されたLEGIC主催の「connect26」イベントで、これらの成果がまとめて発表された。この発表に関わった関係者たちは、技術的な側面とは区別して捉えるべき表現を用いてこれを説明した。LEGICのゼネラルマネージャー、メフディ・エルハウシン氏は、これを自身が「フィジカルAI」と呼ぶ分野への大きな一歩だと述べた。 これは同氏による表現であり、独立して検証可能な事実ではないが、拡大を目指すロボット市場に認証技術を販売する企業としては妥当な位置づけと言える。 ドルマカバの最高経営責任者(CEO)ティル・ロイター氏と、ANYboticsのCEOペーテル・ファンクハウザー氏は、同じ共同プレスリリースに共に名を連ねており、同リリースでは、ANYmalの全機体への商用展開が今年後半に計画されていると述べられている。また、エレベーター、ゲート、ターンスタイルが、この認証技術の次の導入対象として挙げられている。
これらはいずれも些細なことではない。人が開けてくれるドアしか開けられないパトロールロボットは、鎖につながれたロボットに過ぎない。独自の建物認証情報を保持するパトロールロボットは、手続き上、人間の従業員が認められているのと同じIDシステムに受け入れられたロボットである。その鎖が、まさに今、外されたのだ。
まだ存在しないカテゴリー
ここで、「物理的AI」という枠組みが見落としている点がある。サイバーセキュリティ分野では、10年以上前に、まさにこの問題のより限定的な形態が解決されていたのだ。 NIST自身の用語集では、「非人間エンティティ(Non-Person Entity)」を定義している。これは、デジタルシステム内で活動する人間以外のもの――サービスアカウント、デバイス、自動化されたプロセス――に対する正式なアイデンティティのカテゴリーである。このカテゴリーは単なる脚注ではない。 これは、NISTのエンタープライズシステム向けアクセス制御ガイダンスおよびゼロトラストアーキテクチャ標準の根底にある概念であり、これらはいずれも、何かにアクセスを要求する識別子のうち一定割合が人間ではないことを前提としており、また、自動化された監査証跡によって、非人間の認証情報保有者が何を許可され、いつそれを実行したかを特定できるよう、特に策定されたものである。
私は、物理的セキュリティにおけるこれに相当するもの――標準、フレームワーク、ワーキンググループ、あるいは正式に
ロボットの構築用認証情報を、NISTがサービスアカウントのネットワーク認証情報を扱うのと同じように扱っています。私はそのようなものを一つも見つけることができませんでした。これは、どこにも存在しないという意味ではなく、現在、業界において、予想以上に早急に必要とされるであろうガバナンスの枠組みが、現時点では文書化されていないことを意味しています。じっくりと噛みしめる価値のある文がある。「誰がこのドアを開けたか」という監査証跡が、まもなく「名前」ではない答えを返すようになるだろう。
このギャップは、単なる仮定上の摩擦ではない。発電所のオペレーターによるドアのアクセスログが存在するのは、利便性とは無関係な理由による。午前3時に何か問題が発生した際、そのログは調査員に対し、誰がどこにいたかを示すことになっているからだ。 保有者を「人」ではなく「ロボット」として識別する認証情報は、その記録が回答するよう設計されたものとは異なる問いに答えることになる。そして、その記録を構築した業界は、正しい答えがどのようなものであるかについて、まだ結論を出していない。ロボットは許可された経路内で動作していたのか? 前回のソフトウェア更新に失敗した際、その認証情報は停止されていたのか? ドアのログが「ロボットが開けた」と記録しているのに、その向こう側で何かが乱されていた場合、責任を負うのは誰なのか? こうした疑問のいずれも、「フィジカルAI」によって答えられるものではない。答えがあるとしても、それは物理的セキュリティが最終的に構築するガバナンスの枠組みによって決まるものであり、現時点では、その枠組みよりもロボットの導入の方が急速に進んでいる。
何を犠牲にするのか
ここでのトレードオフは抽象的なものではない。発電所での無人巡回点検は、真の安全性の向上である。GE Vernovaが回避可能な人的事故を減らしたいと強く望んでいる施設において、不規則な時間帯に産業用設備の近くを歩く人の数が減るからだ。そのメリットは現実のものであり、私はこのパイロット事業に反対しているわけではない。 私が主張したいのは、この技術を最も急速に導入しているエネルギー・産業インフラ業界こそが、説明責任の取れないアクセス制御の欠陥に対して最も許容度が低い業界であり、しかも誰よりも先に「ロボットをIDカード保持者とする」モデルを採用しつつあるという点だ。
3社と1つの標準化団体の用語集が、資格保有者に直接聞き取りができない場合、説明責任がどのように果たされるべきかを明らかにした。また、この枠組みそのものにも、目立たないリスクが潜んでいる。「物理的AI」と呼ぶことは、技術的な飛躍との比較を招いてしまう。 より正確な比較対象は、ガバナンスの後退です。つまり、業界が、サービスアカウントに関してエンタープライズID管理がすでに学んだ教訓を、一つひとつ再学習しているようなものです。ただし今回は、非人間の認証情報を保持している対象が、階段から転落したり、物理的に改ざんされたり、あるいはソフトウェアのサービスアカウントでは不可能な方法で複製されたりする可能性があるという点で異なります。
次に注目すべき点
チューリッヒでの発表ではなく、ドーマカバ(dormakaba)とANYboticsが今年後半に予定していると示唆した商用展開こそが、注視すべき点だ。 エレベーター、ゲート、回転式改札機など、彼らが追加するドアの種類が増えるたびに、「このロボットのアクセス決定に対する責任は誰にあるのか」という問いに対する現在の答えは、基調講演の引用句を装った「肩をすくめる」という態度に過ぎない場所が一つ増えることになる。 この業界が問題を回避するのではなく、実際に解決したかどうかを正直に検証する基準は、関係する3社のいずれか、あるいはセキュリティ産業協会(Security Industry Association)のような団体が、NISTの「非人間実体に関するガイダンス」を「歩くバッジ」向けに改編したような文書を公表するかどうかである。 私はまだそのような文書を目にしたことがない。それが存在するようになるまでは、この認証情報によって開かれる新たな扉の一つひとつが、監査証跡が把握している情報が、建物側が想定している情報よりも少ない状態にある扉となるだろう。
本コラムは、2026年9月26日時点で公開されている企業の声明および規格文書に対する著者自身の分析を反映したものです。これは一般的な情報提供のみを目的としており、投資、財務、または法律上の助言を構成するものではありません。
ヒーロー画像:工業施設での無人点検巡回を行うANYbotics社のANYmalロボット(公式パイロット撮影)。クレジット:dormakaba。









