
一款機器人的漏洞獲得了修補程式,另一款則成功上市。
Universal Robots 已在正常的協調披露週期內,修復了其 PolyScope 5 控制器中一個關鍵的、無需驗證即可觸發的遠端程式碼執行漏洞。 一個影響 Unitree G1、H1、Go2 及 B2 機器人的可蠕蟲式藍牙漏洞,至今已逾一年未獲修補,不僅歷經該公司首次公開募股(IPO),更在柏林 IFA 展會上再度現身。這兩種反應之間的差距,反映的是各家公司面向的客戶群,而非該機器人的危險程度。

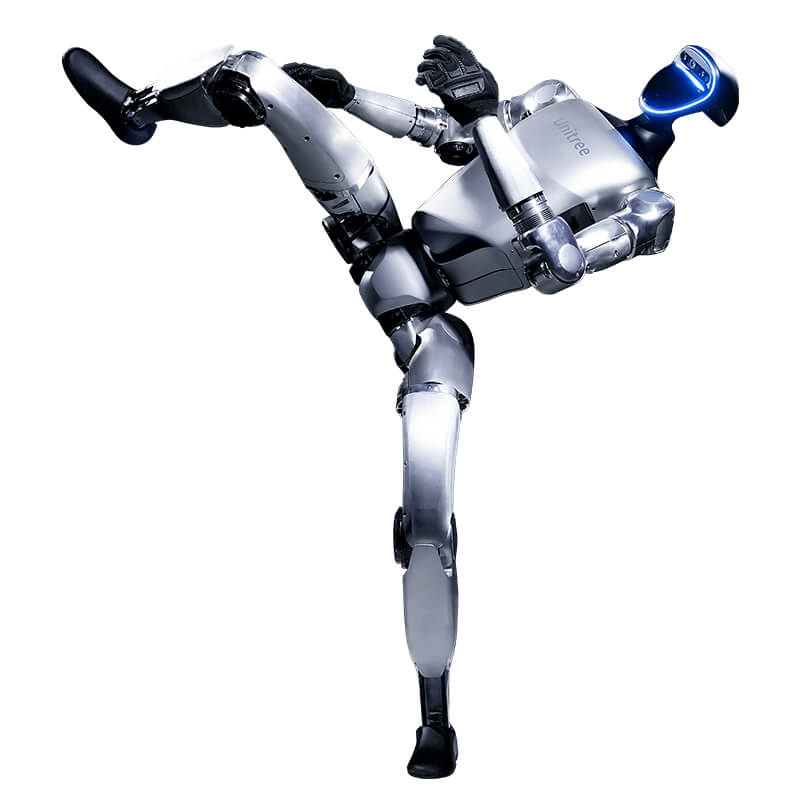
2025年9月20日,兩位獨立研究人員發布了一套針對當時所有在役 Unitree G1、H1、Go2 及 B2 機器人的完整且可運作的漏洞利用程式。 該攻擊鏈無需密碼:僅憑單一的 AES 加密金鑰與初始化向量(這兩個參數均為硬編碼且在整個產品線中完全相同),便能破解藍牙握手機制——該機制僅檢查字面字串「unitree」是否存在。一旦通過此關卡,WiFi 配置例程便會將未經清理的文字直接傳入 root 級別的 shell。 研究人員將攻擊鏈的一部分稱為「蠕蟲化」,因為遭入侵的機器人能夠掃描藍牙範圍內下一台 Unitree 裝置,並在無需操作員介入的情況下自行感染該裝置。
Unitree 早在 2025 年 5 月便已知悉此漏洞。研究人員與該公司最後一次實質性交流發生在 7 月,而同月 Unitree 剛宣布了首次公開募股(IPO)的計畫。此後便再無聯繫。該漏洞於同年 9 月公諸於世,當時廠商尚未發布任何修補程式。 直到 2026 年 8 月 Unitree 的 IPO 結束時,該漏洞仍未修復。一個月後,同一款 G1 型號出現在柏林 IFA 展會的展示區——這是全球最大的消費電子展會之一——吸引大批人潮圍觀,而伴隨該設備長達一年的疑問卻仍未得到解答。
機器人網路安全已分化為兩個產業,而某台機器人歸屬於哪個產業,幾乎與它可能造成的實體損害程度毫無關聯。
那個被修補的漏洞
在 IFA 展會亮相的三個月前,另一家機器人製造商以近乎企業軟體供應商慣常的方式,處理了一個聽起來更嚴重的漏洞。 Claroty 的 Team82 研究員 Vera Mens 在 Universal Robots 的 PolyScope 5 控制器軟體「Dashboard Server」中發現了一個命令注入漏洞,該介面運行於全球各地汽車工廠、電子產品組裝線及倉庫中部署的合作型機械手臂上。此漏洞無需任何身份驗證:任何能透過網路存取
儀表板伺服器的埠可能被利用來傳送經特別設計的字串,並直接在機器人自身的作業系統上執行指令。美國網路安全與基礎設施安全局(CISA)將其評分為 10 分中的 9.8 分,接近該評分系統允許的最高分。Universal Robots 採取了協調披露流程所應有的應對措施。 該公司透過 CERT/CC 的通報管道與 Mens 合作,發布了已修復此漏洞的 PolyScope 5.25.1 版本,並讓 CISA 在發布修補程式後(而非之前),同步發布編號為 CVE-2026-8153 的安全通報。 兩個月後,工業機器人領域歷史最悠久的品牌之一 KUKA,為其自有控制系統取得了 IEC 62443-4-2 第 2 級安全認證,這堪稱該產業最接近公認網路安全認證標章的資格。 這兩起事件在專業圈外都未引起太大迴響。這正是運作良好的漏洞披露市場應有的模樣:不顯眼、遵循程序,且大多隱而不見——正因它確實有效運作。
那個未按常規運作的案例
Unitree 的回應卻完全偏離了上述模式。 既無協調一致的 CVE 流程,也未公布修補程式時程表;據研究人員自述,在長達五個月的聯繫嘗試中,該公司亦未進行任何有實質意義的溝通。Unitree 在 IFA 展會期間向記者表示,已確認這些漏洞並開始處理,但這僅是意圖聲明,而非已發布的修補程式。 2026年8月,另外兩項根權限漏洞(CVE-2026-76639 與 CVE-2026-76640)公諸於世,使該產品線新增了藍牙、雲端 API 及 Linux 控制系統等入侵入口。
在擁擠的展覽廳中,透過藍牙傳播且具有蠕蟲傳播能力的漏洞並非假設情境。這正是 Unitree 選擇將受影響機器人重新投入運作的實際環境寫照。
為何「分流」只關注資本,卻忽略危險
若根據成功攻擊實際可能造成的影響來對這兩台機器進行排名,其排名結果並不傾向於
每個裝置所獲得的回應。遭入侵的 PolyScope 機械臂是一種固定式機械手,通常設有防護柵欄或光幕,並連接到工廠自有 IT 團隊理應與網際網路隔離的網路中。 遭入侵的 G1 則是一款配備攝影機與麥克風的移動式雙足機器人,買家可以將其從貿易展會帶出,連接至家庭網路,並使其暴露於日後進入藍牙範圍內的其他所有 Unitree 裝置之前。若以實體風險作為決定性因素,這款類人型機器人理應獲得更緊急的應對,而非較緩慢的處理。實際上,造成這種差異的原因在於各家公司的銷售對象,以及買家需要聽到的故事。Universal Robots 和 KUKA 的銷售對象是採購部門,這些部門在簽訂合約前會要求安全認證項目列入合約條款;若隱瞞關鍵的 CVE 漏洞,將使他們失去這筆交易,而不僅僅是引發媒體頭條。 Unitree 則在 2025 年和 2026 年間,將產品推向一個渴望成長故事與病毒式傳播的示範影片的資本市場,最終以公開發行股票作為收尾。 在這種推銷過程中承認一個尚未解決且可被蠕蟲利用的漏洞,是一項沒有任何在場買家要求支付的代價,因此該公司便沒有付出這筆代價。
認證機制追蹤的是買方的談判籌碼,而非機器本身的風險。
最終浮現的壓力,完全來自另一個方向。Alias Robotics 的研究人員另指稱,G1 機器人在未通知操作者的情況下,將音訊、視訊、位置及感測器資料傳輸至中國的伺服器;對此,Unitree 提出異議,聲稱該公司不會在未經授權的情況下蒐集私人或敏感資料。 在同一時期,五角大廈將 Unitree 與中國軍方相關的技術聯繫起來,而聯邦通信委員會(FCC)則將該公司列入其國家安全「涵蓋清單」(Covered List)。上述這些反應均未經過產品安全審查流程。它們是透過僅在企業規模足夠大且在地緣政治上足夠顯眼——以至於值得進行相關文書作業時才會啟動的管道進行的,這正是
這門檻遠比「這台機器人存在可利用的藍牙漏洞」還要高得多。買家實際上應該問什麼
我經營一個追蹤機器人及機器人公司數據的平台,這意味著每週我都會看到廠商聲稱某產品是安全的或已通過認證,卻未附上任何證據說明該認證實際測試了哪些項目。 IEC 62443 及類似的工業標準,是針對位於定義明確的網路邊界內的固定設備所制定的。對於那些透過藍牙發送訊號、從開放網際網路下載韌體更新,並被裝載在買家的租用貨車中運出大樓的機器,這些標準幾乎未作任何規範。 認證標誌所能解答的問題,其實比多數採購團隊所假設的更為狹隘;即使人形機器人或移動機器人供應商持有認證,仍可能出貨存在該認證從未設計用以偵測的特定類別漏洞的產品。
值得向供應商提出的問題,並非其是否持有認證,而是該公司是否曾因外界壓力而發布過安全修補程式,以及從首次接獲通報到完成修復共耗費多久時間。 Universal Robots 目前已針對此問題提供一份附有時間戳記且公開的書面答覆;而 Unitree 在研究人員首次發送訊息超過一年後,至今仍未提供。
迫使這種「兩級制度」合流的事件,不會是另一個 CVSS 分數。而是當一臺機器人在公開展示會上——面對鏡頭和滿室買家——首次遭到劫持,而劫持所用的正是其製造商一年前已接獲警告卻選擇不予修復的漏洞。 從現在到那時之間,每一場貿易展會都可說是為那一刻進行的預演,無論參展商是否察覺。
免責聲明:本專欄反映作者個人分析,僅供一般資訊參考之用。其不構成投資、財務、法律或網路安全建議。讀者應在做出採購或投資決策前,向原始來源核實相關細節。首圖:Unitree 官方產品
G1人形機器人的照片,來源為該公司網站。












