
仅有一位作者的机器人安全标准
Anthropic公司的新版《模型硬件标准》被宣传为人工智能控制机器人的安全规范,但该标准发布时采用封闭模式,由一家公司主导;而该行业现行的功能安全标准,则是经过十五年时间,由一个多利益相关方委员会共同制定的。

周四来自旧金山的公告,乍一看仿佛是一则管道系统升级通知。Anthropic发布了“模型硬件标准”(Model Hardware Standard),这是一份规范,允许人工智能代理通过一个文件而非定制集成来读取机器的能力和安全限制,并将其称为面向制药实验室、大学和工业机器人制造商等十六家合作伙伴开放的研究预览版。 相关报道将其视为“模型上下文协议”(Model Context Protocol)之后的自然延伸——该软件工具标准由Anthropic于2024年发布。但这种解读忽略了更有趣的故事。
《模型硬件标准》主要并非一份技术文档。它旨在通过产品决策(而非委员会决策)来决定,AI 代理在人类手部附近可以指挥机械臂执行哪些操作。 这一区别比演示视频所显示的更为重要,因为自工业机器人拥有安全规则以来,制定这些规则的人中,从来没有一位同时也是机器人的销售商。
不妨看看MHS悄然并列的这份文件。ISO 10218, 作为工业机器人的核心功能安全标准,于2025年1月经历了约十五年来的首次重大修订,其两部分的总页数从122页扩增至318页,不仅整合了此前独立的协作机器人安全规范,还首次增加了网络安全要求。 这一修订过程由ISO第299技术委员会主导,该委员会由制造商、系统集成商、保险公司和监管机构组成——这些成员并非天生意见一致,在最终批准前必须协调长达十五年的现场实践经验。该委员会中没有任何成员销售任何品牌的机器人。 面对同类问题——即人工智能系统可以安全地指示机器执行哪些操作——Anthropic的回应以公司博客文章和一份封闭的合作伙伴名单形式发布。该公司明确表示,在将规范开源之前,正与这些合作伙伴共同制定“安全评估和最佳实践”,而非
此外,还有一个治理机构,其投票权可能压倒它。十五年与一篇博客文章
Anthropic 此前已经演过这一套,而这种对比之所以发人深省,恰恰是因为 MCP 才是这个故事的理想版本。 模型上下文协议(MCP)自2024年11月发布之初便以开源形式启动。短短六个月内,微软和GitHub便加入了其指导委员会,OpenAI和谷歌也相继推出了对该协议的支持——这些都不是Anthropic能够强求的,而是因为代码和治理机制从一开始就公开透明,才促成了这一切。 正是这一机制,使MCP从一个实验室的便利工具转变为共享基础设施:竞争对手能够清楚地看到他们所采用的内容,并最终能够帮助决定其未来的发展方向。
MHS则跳过了这一步,至少目前如此。它以闭源形式发布,仅由Anthropic自行选定的合作伙伴名单进行测试,而开源发布则被推迟到预览版生成安全评估报告之后的某个未指定时间点——这些评估报告预计将为其开源提供依据。 一份目前只有其作者才能修改的规范,还不能算作基础设施。它只是附带了基础设施叙事的产品,而两者的区别绝非纸上谈兵:基础设施能够经受住其创造者改变方向的考验;而供应商规范则不能。
在规则尚未确立前就买下的合作伙伴名单
这一切并不意味着这十六家合作伙伴天真。基因泰克(Genentech)正在一项蛋白质浓度检测中试点该标准,若没有该标准,原本需要专业集成商将液体处理仪、机械臂和酶标仪连接起来。 卡内基梅隆大学、华盛顿大学的贝克和平莱实验室,以及霍华德·休斯医学研究所(HHMI)贾内利亚研究园区,正将其应用于他们已有的实验室硬件上。 在工业领域,优傲机器人(Universal Robots)和斗山机器人(Doosan Robotics)——这两家协作机器人制造商的机械臂目前已在装配和质量保证生产线上投入实际应用——正与亚马逊网络服务(AWS)的Strands Robots框架以及Hugging
Face公司的开源项目LeRobot,使得同一套接口既能轻松连接到业余爱好者级别的机械臂,也能轻松连接到价值六位数的实验室级设备。这种覆盖范围——从大学的显微镜实验台到成千上万台进入工厂车间的协作机器人——才是此处的真正成就。 制定一套既能描述这两类设备、又不会让任一类别为另一类过度设计的规范,是一个真正的设计难题,而该项目已将其出色地解决了。但在治理机制建立之前组建的联盟并非标准制定机构。它只是一个测试群体,一旦任何合作伙伴对 Anthropic 关于规范的决定表示异议,并发现无法进行表决,这种区别便会自然显现。
一项目前仅有一家公司能够修订的安全标准,不过是披着标准外衣的产品决策。
自行评定沙盒的公司
这一时机反而加剧了信任问题,而非解决它。 在 MHS 预览版发布前一个月,安全研究人员公开披露了 Anthropic 的软件代理产品 Claude Cowork 中存在沙箱逃逸漏洞,该漏洞允许在本地运行的会话突破其虚拟机,并访问运行该工具的本地机器上主机 Mac 的文件系统,包括 SSH 密钥和云凭据。 Anthropic的应对措施是,今后将云端执行设为默认选项,而非直接修补本地逃逸路径,这使得选择本地执行的用户不得不自行加强配置安全性。
该事件发生在 MHS 之前且涉及另一款产品,因此不能作为硬件标准本身不安全的证据。 但这确实证明了一个范围更窄但仍然相关的问题:一家公司最近在沙箱防护方面的努力在面对有决心研究人员时宣告失败,如今却要求实验室和工厂在任何外部机构审查该判断之前,就信任该公司关于“AI代理可以安全地命令机械臂执行哪些操作”的内部判断。 “我们将在预览版期间增加额外的安全评估”是一个合理的
研究立场。这一声明远不如功能安全认证具有说服力,买家不应让前者替代后者。这对买家而言究竟意味着什么
上述内容均不构成反对测试MHS的理由。对于已经运行Universal Robots或斗山机器人设备的工厂而言,无论规范由谁制定,一种能将数周的专业布线工作简化为生产线主管即可完成的集成方案,都值得在风险较低的单元中进行试点——因为该方案所针对的集成成本问题在当今确实存在且代价高昂。 真正发生变化的是,应如何理解该试点的证明意义。它仅能证明MHS是否能减少集成工时。 但它并不能证明,由MHS文件描述的机器是否符合欧盟将于2027年1月20日开始执行的标准——届时,欧盟《机械法规》将首次将人工智能驱动的安全功能纳入第三方符合性评估范围,而非仅接受制造商的自我声明。
这一截止日期才是关键,而非预览版的发布日期。 届时将不得不进行本专栏目前所做的对比:一家人工智能实验室在以月为单位的预览时间表内编制的内部安全文件,能否满足监管机构的预期——而该监管机构原本期待的是像制定 ISO 10218:2025 那样历时多年、涉及多方利益相关者的流程。 从一家机器人数据平台的视角来看——该平台日常工作就是核对供应商的公告与分类法实际可验证的内容是否一致——需要关注的重点并非MHS是否会被采用。协作机器人制造商无论集成格式由谁编写,都会采用有用的集成格式。 关键在于Anthropic是否会像MCP最终那样放弃控制权,允许外部工程师加入决定规范未来走向的委员会。在此之前,每家运行MHS规范机器人的工厂,都在依赖某家供应商对硬件的安全判断——而该供应商既不生产、也不销售、更不为其提供保险。
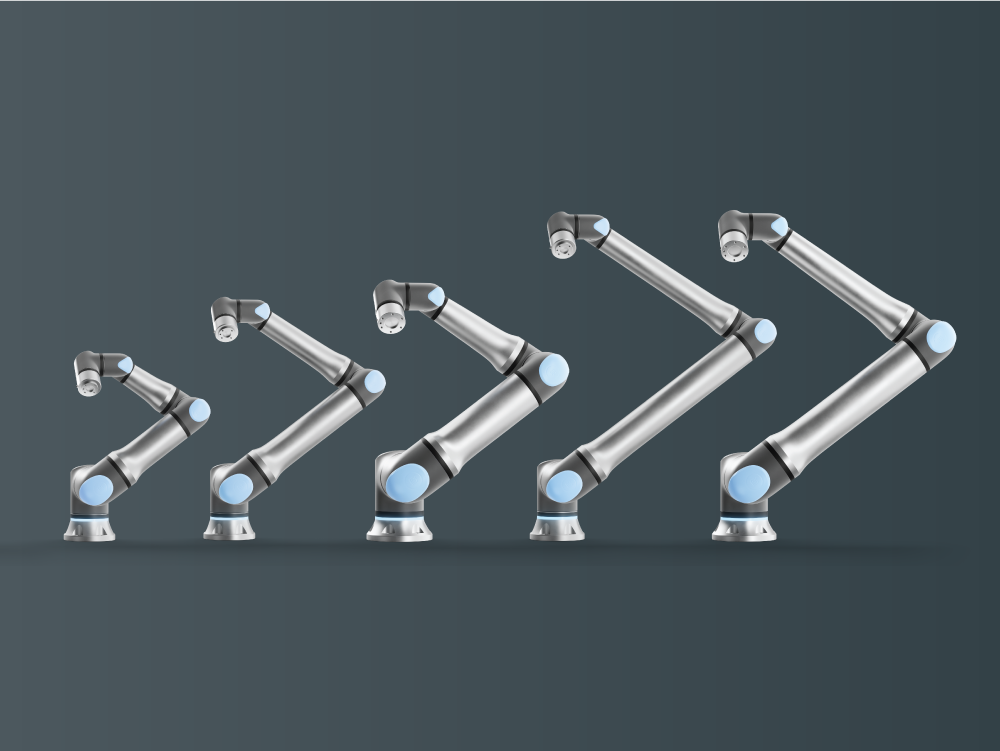
封面图:Universal Robots 的 UR 系列协作机器人家族,图片由该公司提供
来自Universal Robots。免责声明:本文仅供一般信息参考,不构成任何投资、法律或采购建议。读者在做出商业决策前,应向原始来源核实具体细节。









