一只四足动物刚刚领到了大楼通行证。门禁系统里没有它的记录。
ANYbotics公司的四足机器人ANYmal刚刚凭借其独立的数字通行凭证,通过了GE Vernova发电厂的安保门禁,这是与dormakaba和LEGIC合作开展的一项试点项目。 这一技术方案在安全方面确实是一大进步,但物理安防领域尚无与网络安全中“非人员实体”治理类别相当的机制来管理非人类的通行证持有者,而采用该技术最快的行业恰恰最无法容忍这种责任缺口。

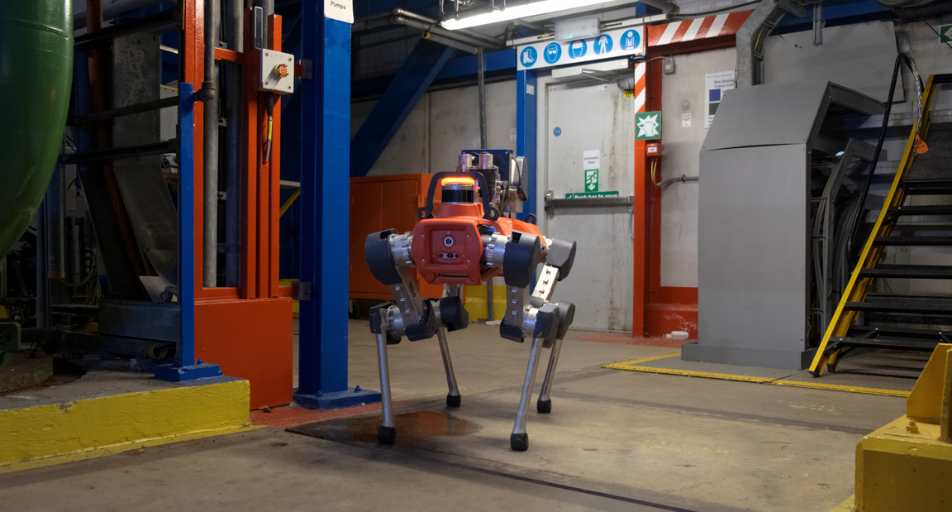
本月,爱尔兰科克市一家发电厂的大门为某种既非人类、又非该建筑自身系统所认知的“物体”敞开了。 这扇门位于通用电气Vernova旗下的怀特盖特电站。打开它的是ANYmal——由瑞士公司ANYbotics制造的四足巡检机器人,它携带的数字凭证是通过与门禁控制集团dormakaba及身份识别技术公司LEGIC Identsystems共同开展的试点项目签发的。 该机器人沿巡检路线行进,抵达一扇受保护的门前,按照门禁管理系统预期的请求方式提交了通行请求,随后在无需人类开门、刷卡或站在一旁担保的情况下顺利通过。
这部分内容被作为产品新闻进行了报道。而未被报道的部分,却才是真正关键的:门禁系统及其审计日志是基于一个简单假设构建的,即凭证持有者必定是能够被识别、培训、纪律处分或解雇的真人。 网络安全领域多年前就遇到了同样的问题,当时服务账户和自动化流程也开始需要数字身份,于是为此建立了一个正式的分类。而物理安全领域刚刚悄然遇到了首个类似案例,却尚未建立相应的分类体系。
试点项目实际做了什么
根据多玛卡巴(dormakaba)对该项目的描述,其运作机制在设计上本就不求花哨。ANYmal携带安全数字凭证,在无人巡检过程中抵达受控门禁时,会通过多玛卡巴的门禁管理和门禁自动化系统请求通行——其请求方式与系统接收任何门禁请求的方式完全一致。 该试点项目在怀特盖特(Whitegate)运行了数周——这是一家实际运营中的发电厂,而非测试平台——ANYmal在无人干预的情况下完成了自主巡检,并通过了安全门禁。多玛卡巴、ANYbotics 和 LEGIC 共同展示了该
在苏黎世举行的LEGIC自有活动“connect26”上共同展示了这些成果。参与此次公告的相关人士对其描述的措辞值得我们从技术细节中抽离出来单独分析。LEGIC总经理梅赫迪·埃尔豪辛(Mehdi Elhaoussine)称此举是迈向他所称的“物理人工智能”领域的重要一步。 这只是他的个人定性,并非可独立验证的事实,但对于一家希望将凭证技术拓展至机器人市场并以此实现业务扩张的公司而言,这种表述是合理的。 多玛卡巴(Dormakaba)首席执行官蒂尔·罗伊特(Till Reuter)和ANYbotics首席执行官佩特·范克豪泽(Péter Fankhauser)均在同一份联合新闻稿中被提及。该新闻稿称,计划于今年晚些时候在ANYmal机器人车队中全面推广该技术,并指出电梯、大门和旋转闸机将是该凭证系统的下一个应用目标。
这些都不是小事。一台只能打开他人为其开启的门的巡逻机器人,无异于被拴在绳子上的机器人。而一台持有自身建筑通行证的巡逻机器人,则意味着它已通过正规程序,被纳入与人类员工相同的身份识别系统。那根拴住它的绳子,此刻已然解开。
那个尚不存在的类别
这里正是“物理人工智能”这一框架所忽略的部分。十多年前,网络安全领域就已经解决了这一问题的更窄版本。 美国国家标准与技术研究院(NIST)的术语表中定义了“非人实体”(Non-Person Entity),这是一个针对在数字系统中活动且非人类的主体的正式身份类别:服务账户、设备、自动化流程。这一类别绝非可有可无的脚注。 它构成了NIST企业系统访问控制指南及其零信任架构标准的基础——这两项规范都预设了这样一种情况:请求访问任何资源的身份中,有一部分并非人类;而且这两项规范都是专门制定的,以便通过自动化审计日志明确记录非人类凭证持有者被授权执行了哪些操作以及何时执行的。
我曾寻找过物理安全领域的对应概念:一项标准、一个框架、一个工作组,任何能够正式
将机器人的构建凭据视为与NIST对待服务账户的网络凭据相同的方式。我没有找到这样的框架。这并不意味着任何地方都不存在相关机制;而是指目前尚无关于此的成文治理框架,而该行业对这一框架的需求将比预期的来得更快。这句话值得我们深思:“是谁打开了这扇门”的审计日志,即将开始给出一个并非人名的答案。
这一缺口并非假设性的障碍。发电厂操作员的门禁日志之所以存在,其原因与便利性毫无关系:当凌晨3点发生故障时,日志理应能告诉调查人员谁在何处。 一张将持有人标识为机器人而非人的凭证,所回答的问题与日志最初设计要解答的问题截然不同,而建立该日志的行业尚未确定“正确答案”应是什么样。机器人是否在授权路线上活动?当其最近一次软件更新失败时,其凭证是否已被暂停? 当门禁日志显示是机器人打开了门,而门另一侧的物品却被扰动时,责任方究竟是谁?“物理AI”无法解答这些问题。这些问题——如果真能解答的话——将取决于物理安防领域最终构建的治理框架,而目前,部署速度远超框架的建立速度。
付出的代价
这里的权衡并非抽象概念。发电厂的无人巡检确实是一项真正的安全改进:在GE Vernova有充分理由希望减少可避免的人员伤害事故的设施中,减少了在非正常时段有人在工业设备附近巡逻的情况。这一好处是真实的,我并不是反对该试点项目。 我想强调的是,采用这一技术最快的行业——能源和工业基础设施行业——也是对无法追责的访问控制漏洞容忍度最低的行业,而该行业正在比任何其他行业更早地采用“机器人作为通行证持有者”的模式。
除三家公司和一个标准制定机构的术语表外,其他各方已厘清了在无法对凭证持有人进行访谈时,问责机制应如何运作。这种表述方式本身还暗藏着一种更隐蔽的风险。将此称为“物理人工智能”会让人联想到一场技术飞跃。 更准确的类比应是治理的倒退:整个行业正像逐户走访般重新学习企业身份管理早已掌握的关于服务账户的教训,只不过这次,承载非人类凭证的实体不仅可能从楼梯间跌落、遭受物理篡改,还可能被以软件服务账户无法企及的方式复制。
接下来我将关注什么
dormakaba和ANYbotics已预告将于今年晚些时候推出的商业化部署才是值得关注的重点,而非苏黎世的这一声明。 他们每增加一种门类——无论是电梯、闸门还是旋转门——就意味着在“谁应对该机器人的访问决策负责”这个问题上,当前的答案又多了一个以主题演讲引语为幌子的耸肩回应。 要诚实地检验该行业是否真正解决了这个问题(而非仅仅绕过问题),关键在于相关三家公司中的任何一家,或是像安防行业协会(Security Industry Association)这样的机构,是否会发布一份类似于美国国家标准与技术研究院(NIST)关于“非自然人实体”指导方针的文件,只不过是针对“会走动的门禁卡”。 我尚未见到这样的文件。在该文件出台之前,这种凭证每开启一扇新门,就意味着审计轨迹所掌握的信息,就比大楼方面自认为掌握的还要少。
本专栏反映了作者对截至 2026 年 9 月 26 日公开公司声明及标准文件的个人分析。本文仅供一般信息参考,不构成任何投资、财务或法律建议。
封面图:ANYbotics公司的ANYmal机器人在工业设施中进行无人巡检,官方试点项目摄影。图片来源:dormakaba。